Modal a annoncé le 27 août un financement de 508 640 euros de la Sovereign Tech Agency pour Flatpak. L’initiative devrait se poursuivre jusqu’à fin 2027. Elle finance un programme de développement, sans activer immédiatement de nouvelles permissions dans les applications.
Les travaux commandés
L’annonce prévoit des contrôles audio et réseau plus fins, l’intégration des VPN, l’assistance à l’écriture et de la maintenance. Le remplissage des mots de passe relève de la recherche et de la conception d’architecture. Les organisateurs précisent que les plans pourront évoluer.
Pour évaluer un poste aujourd’hui, distinguons financement, intégration du code, livraison dans la distribution et adaptation de l’application. Franchir une étape ne prouve pas que les suivantes le sont déjà.
L’audio fournit un exemple concret
La documentation actuelle des permissions Flatpak indique que --socket=pulseaudio accorde l’entrée audio ainsi que la lecture, avec d’autres accès audio. Un programme qui veut produire du son peut donc recevoir davantage que ce qu’un utilisateur comprend par « lire du son ».
Le programme financé prévoit des permissions de socket PipeWire, une politique WirePlumber et une gestion des autorisations permettant de distinguer les appareils accessibles. C’est un objectif de développement, pas une protection du microphone déjà déployée dans toutes les applications Flatpak.
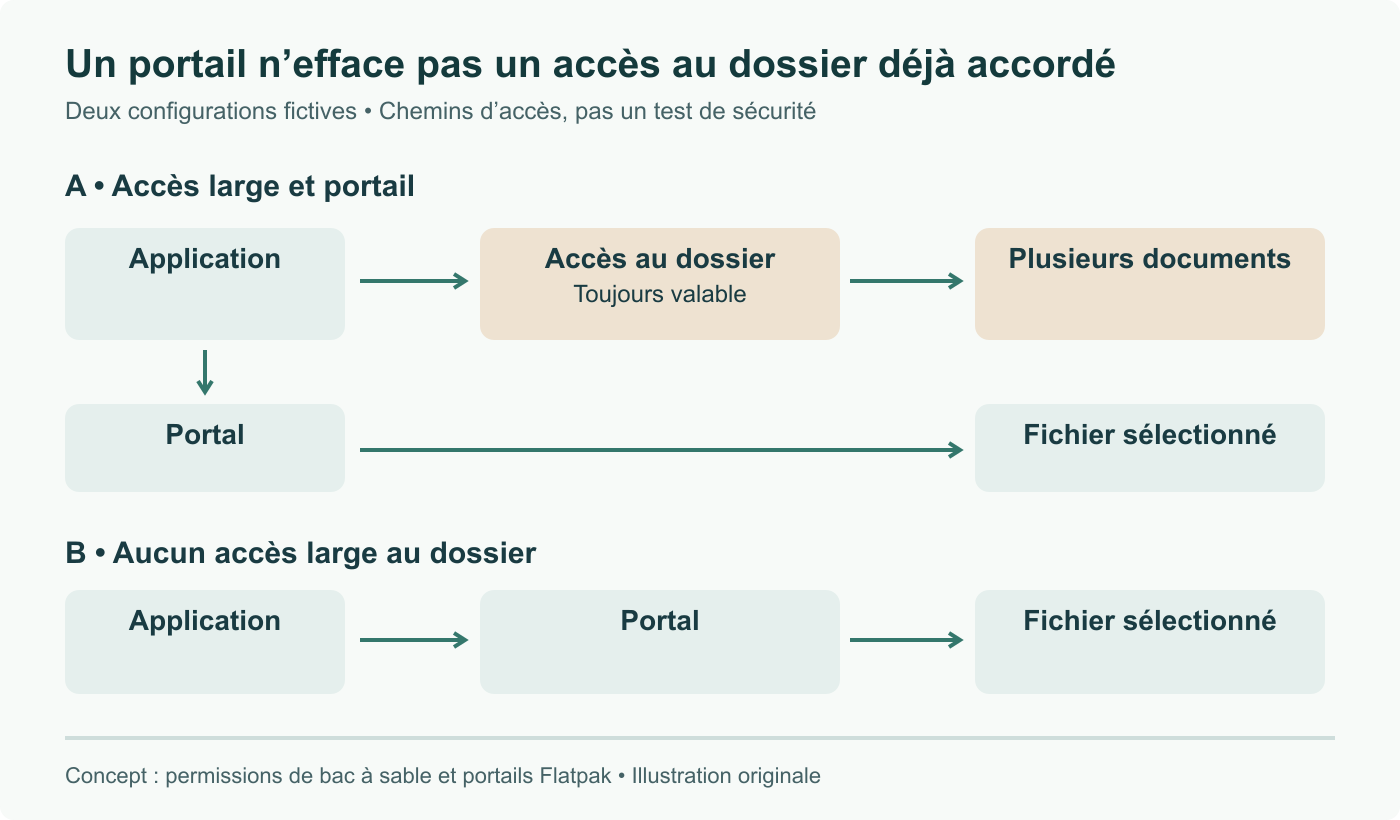
Un portail n’annule pas une autorisation large existante
Prenons une visionneuse de documents fictive. Dans une configuration, elle dispose d’un accès large au répertoire de documents. Dans une autre, elle n’a pas cet accès et demande un fichier sélectionné par un portail. Le deuxième chemin peut limiter la ressource transmise à l’application.
Si la première application affiche aussi un dialogue de portail, son accès préalable au répertoire ne disparaît pas. Voir une demande d’autorisation ne suffit donc pas à établir les limites effectives du bac à sable.
Un portail encadre une opération précise. Flatpak s’appuie aussi sur son isolation et ses permissions statiques ; l’ancienne version de l’article laissait à tort entendre que toutes les garanties passaient finalement par un portail.
Examiner les accès déclarés d’une application installée
Pour un Flatpak installé, remplacez l’identifiant fictif par celui de l’application :
flatpak info --show-permissions org.example.App
flatpak override --user --show org.example.App
flatpak override --system --show org.example.App
Ces commandes consultent la configuration sans changer les droits. La première affiche les permissions ; les autres aident à repérer les dérogations à leurs portées respectives. Elles ne constituent pas un audit complet et ne prouvent pas quelles données ont réellement été consultées. Le périmètre d’installation et la configuration de l’hôte comptent également.
Pour suivre une nouvelle fonction, conservez une chaîne de preuves simple : version qui l’implémente, composants installés sur l’hôte, prise en charge par l’application et comportement observé. C’est plus utile que de supposer que le financement modifie déjà tous les manifests ou garantit toute la livraison à une date fixe.
Révision des sources, des limites et des explications ; remplacement de l’ancienne illustration.