Enregistrer une liste partagée avec un client récent peut gêner les collègues encore sur une ancienne version. La sauvegarde doit rester lisible, et les identifiants constituent une autre vérification.
La mise à jour et sa suivante
L’annonce Sysinternals du 12 août incluait RDCMan 3.20 avec flux Azure Virtual Desktop et Dev Box. Elle ajoutait aussi le filtre PID ancêtre de Process Monitor et DemoMirror dans ZoomIt. Ce sont des outils distincts ; afficher le type de cœur ne prouve pas un suivi temporel du placement des threads.
La page RDCMan actuelle propose 3.21, publiée le 19 août. Elle avertit de la compatibilité avec les anciens clients et prévoit filename.old pour un fichier hérité converti. Les mots de passe peuvent être protégés par le contexte Windows de l’utilisateur ou un certificat X509. Lecture du fichier et déchiffrement des identifiants sont donc deux contrôles différents.
Plusieurs lecteurs d’un même fichier
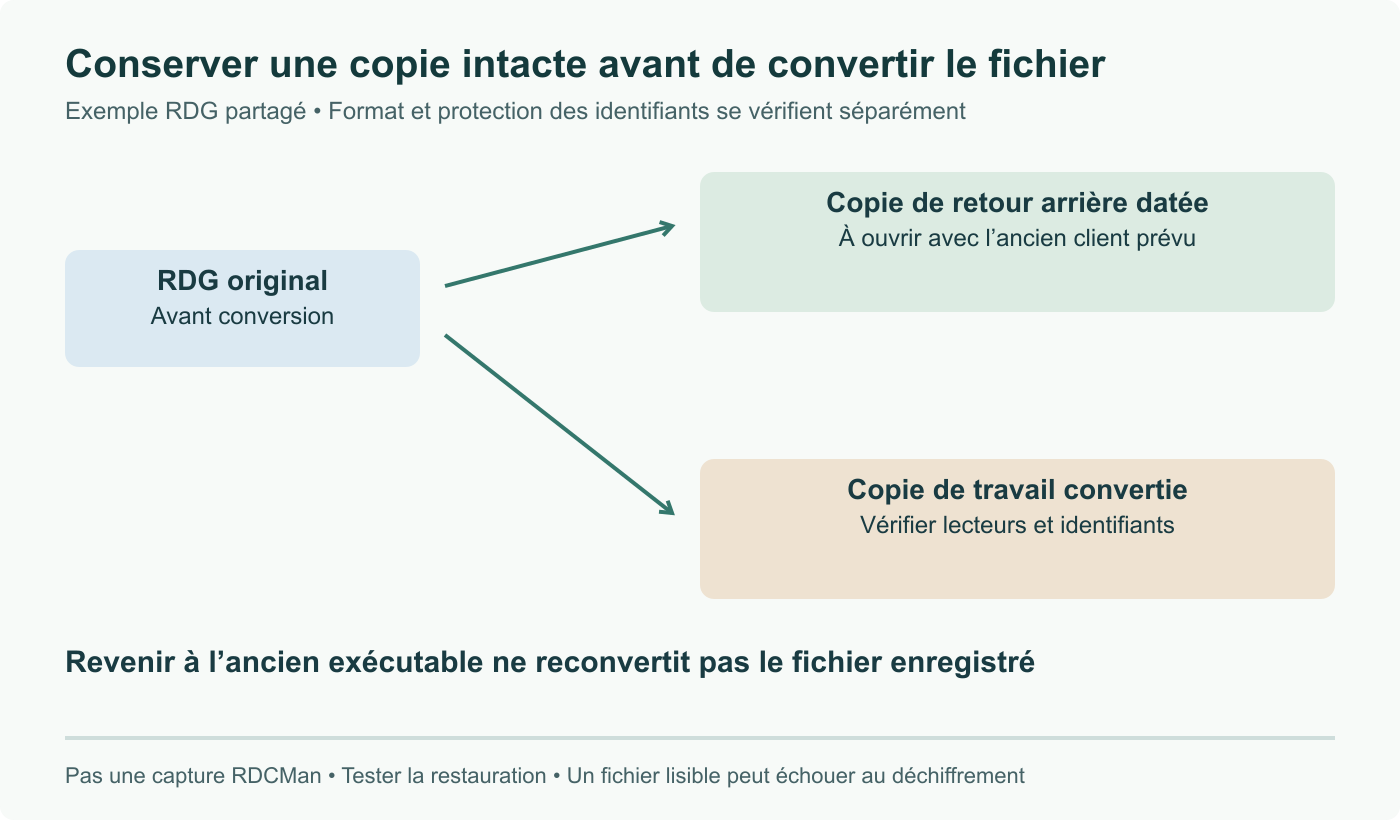
Dans notre exemple, Alice et Bob lisent la même liste. Alice enregistre une copie avec le nouveau client. Celui de Bob peut ne plus ouvrir ce format. Réinstaller l’ancien exécutable d’Alice ne reconvertit pas automatiquement le fichier enregistré.
Gardez une copie distincte et datée avant conversion, avec des droits adaptés à son contenu. Préservez-la hors du chemin d’enregistrement habituel et vérifiez sa lecture avec l’ancien client prévu. Le fichier .old est utile, mais son existence ne constitue pas un test de restauration. L’affirmation initiale selon laquelle le deuxième enregistrement l’écrase nécessairement n’était pas établie ; elle est retirée.
Coordonnez les versions autorisées à enregistrer pendant la transition. Testez d’abord une copie, comparez groupes et serveurs attendus, puis contrôlez références et authentification avec les comptes autorisés. Le chiffrement des mots de passe n’autorise pas à publier le fichier de connexions dans un dépôt public.
Vérifier au-delà de l’arborescence
Si un fichier déplacé affiche ses groupes mais refuse l’authentification, examinez le contexte de protection avant de conclure à une corruption. Inversement, déchiffrer les identifiants ne prouve ni accessibilité, ni autorisation de chaque serveur distant.
La couverture sépare original, copie de travail convertie et sauvegarde conservée. C’est un schéma de migration, pas une capture de session RDCMan testée. L’objectif est un déploiement réversible en équipe, avec clients et identifiants vérifiés, plutôt que de supposer qu’un ancien exécutable ou un fichier .old voisin résout tous les problèmes.
Revue du 8 septembre : sources primaires relues, données et statut actualisés, affirmations excessives retirées ; exemple explicatif original.